Une attaque en octobre exploitant des failles basiques
Une semaine après l'incident qui a touché des centaines de chambres froides connectées dans plusieurs supermarchés aux alentours du 12 octobre, l'Agence nationale de la sécurité des systèmes d'information (Anssi) a précisé, lors d'une audition parlementaire, que la cyberattaque avait été rendue possible par des « défauts de sécurisation élémentaire ».
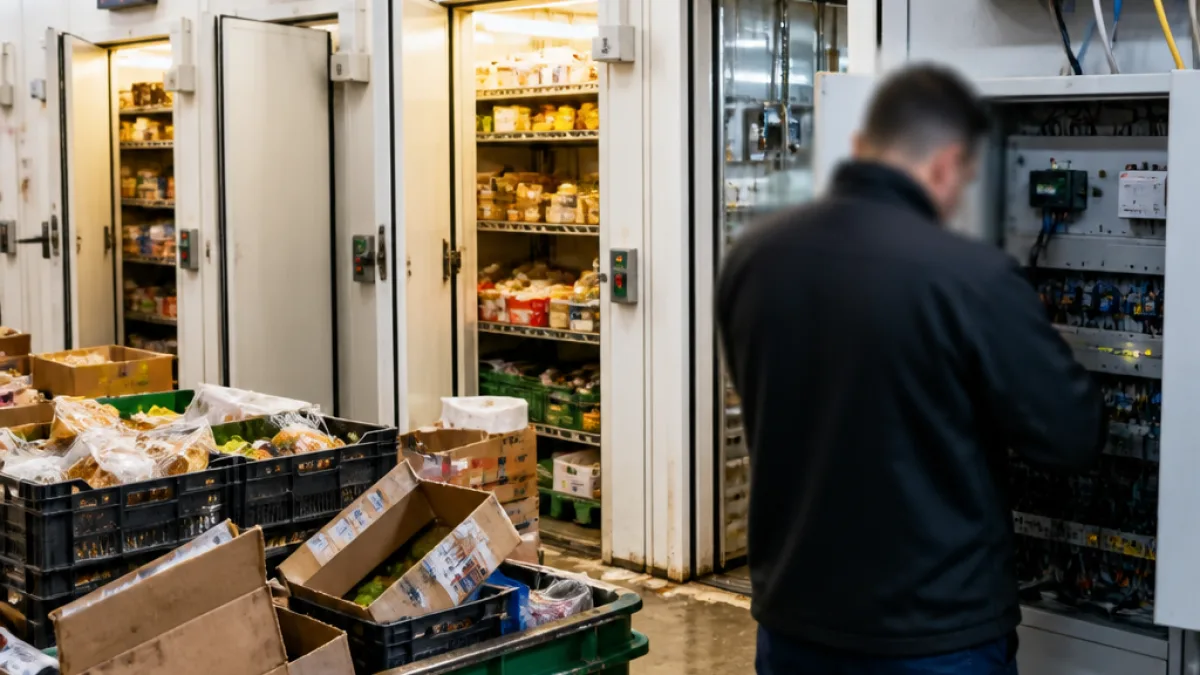
Les auteurs de l'attaque ont pris le contrôle à distance des installations frigorifiques, faites monter les températures et contraint des distributeurs à jeter une grande quantité d'aliments, selon le compte rendu de l'audition. L'incident soulève des questions sur la protection des équipements industriels et sur la résilience des chaînes d'approvisionnement alimentaire face aux risques numériques.
"Nos recommandations ne sont pas systématiquement respectées" — Vincent Strubel, directeur de l'Anssi
Les vulnérabilités identifiées par l'Anssi
Contrairement à certaines analyses externes évoquant l'exploitation de vulnérabilités rendues publiques ces deux dernières années, l'Anssi a déclaré que l'attaque n'avait pas reposé sur ces failles spécifiques mais sur des manquements élémentaires. Le directeur de l'Agence, Vincent Strubel, a cité notamment :
- l'exposition directe sur internet d'équipements frigorifiques ;
- une administration sans sécurisation particulière ;
- des mots de passe faibles.
L'Anssi rappelle qu'elle publie et met à jour depuis 2014 un guide de sécurisation des systèmes industriels dont la première recommandation est de ne pas exposer ces systèmes directement sur internet. Lors de son audition devant la commission des Affaires étrangères et de la Défense du Sénat, Vincent Strubel a regretté que ces prescriptions ne soient pas systématiquement appliquées par les entreprises concernées.
Conséquences concrètes pour la distribution et les consommateurs
Sur le plan opérationnel, la prise de contrôle des frigos a entraîné une hausse des températures dans les chambres froides et la nécessité de jeter des aliments périssables. Cela a un double impact : des pertes économiques pour les enseignes et une perturbation potentielle de l'offre en magasins.
À ce stade, l'Anssi n'a pas attribué l'attaque à un groupe précis ni fourni de détail technique public sur la méthode d'intrusion au‑delà des défauts de sécurisation mentionnés. Les enquêtes en cours visent à déterminer l'ampleur précise des pertes et les vecteurs d'attaque exploités.
Ce que préconise l'Anssi — et ce qui n'a pas été respecté
Parmi les mesures systématiquement recommandées par l'Anssi pour les systèmes industriels figurent :
- ne pas exposer les équipements industriels directement sur internet ;
- mettre en place des mécanismes d'authentification robustes (mots de passe forts, gestion centralisée des comptes) ;
- segmenter les réseaux pour limiter la propagation d'une intrusion ;
- maintenir des procédures de surveillance et de mise à jour des firmware/logiciels.
| Élément | Constat de l'Anssi |
|---|---|
| Exposition à Internet | Équipements frigorifiques accessibles directement sur le réseau public |
| Administration | Absence de sécurisation particulière des accès |
| Mots de passe | Mots de passe faibles |
Enjeux réglementaires et poursuites éventuelles
L'incident relance le débat sur la responsabilité des distributeurs et la nécessité d'une mise en conformité effective avec les guides de l'Anssi. Les pertes alimentaires générées par de telles attaques soulignent aussi l'enjeu sanitaire et économique d'une meilleure protection des infrastructures industrielles connectées.
Les investigations se poursuivent pour préciser l'origine exacte de l'intrusion et évaluer l'impact total de l'attaque sur les stocks et la distribution.